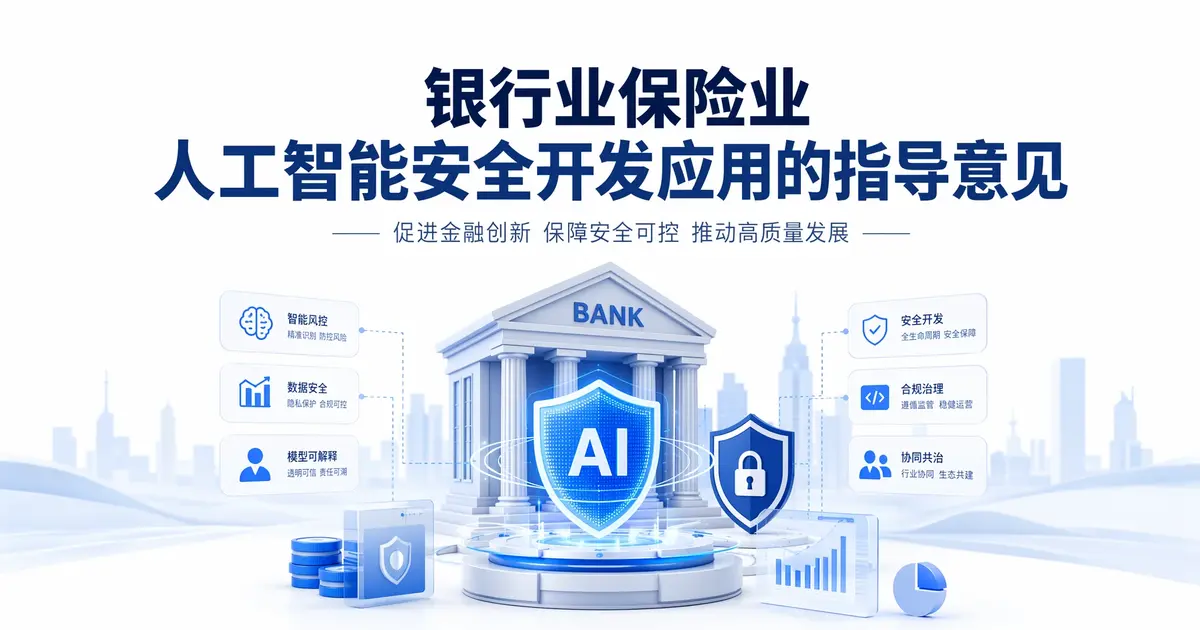
(金发〔2026〕8号 国家金融监督管理总局 2026年6月18日发布),为深入贯彻党中央、国务院决策部署,规范银行业保险业金融机构对人工智能的开发应用,有效防控技术应用可能带来的风险。三十二条覆盖全流程,你数过有多少条跟你有关?
有序推进人工智能科技创新与金融业务深度融合,提出以下指导意见。
一、总体原则
金融机构开发应用人工智能应坚持以下原则:
- 谁使用谁负责:AI辅助做出的承保、理赔、定价决定,责任不在算法,在金融机构
- 自主可控:核心技术和关键环节不能受制于人
- 务实高效:避免盲目跟风
- 安全发展:统筹发展和安全
二、治理架构
(一) 董(理)事会应指定专门委员会对AI开发应用管理负责,统筹制定发展规划,(二) 建立覆盖”需求分析、数据准备、训练开发、部署运行、维护迭代、评估退出”的AI全生命周期管理体系。
三、分类分级管理
(十五) 根据业务场景重要性、应用规模、对客影响度等因素,对AI应用进行风险识别和分类分级管理,(十六) 涉及资金交易、资产评估、信贷审批、承保理赔、风险管理等,以及与客户利益直接相关、直接影响金融合约达成的生成式AI场景应用。
应被视为高风险应用。
高风险应用须经本机构风险管理委员会批准后方可实施,(十七) 在高风险应用关键环节建立人工监督和干预机制,明确紧急停用及模型退出条件。高风险应用要上审批,这道关你们过了吗?
四、数据治理
(二十四) 姓名、身份证号、手机号、银行卡号等个人信息和隐私数据不得用于生成式AI模型训练和优化。
五、算力建设
鼓励有条件的大型金融机构向中小金融机构输出算力服务,支持同业探索基础设施共建共享。
💡 政策解读
这是金融领域首份以AI安全开发应用为主题的专项监管文件,32条意见覆盖全流程。
最硬的三条红线:
- 信贷审批/承保理赔=高风险应用:AI可以辅助,但不能替代人工决策
- 个人信息不得用于模型训练:姓名、身份证号、手机号、银行卡号全部禁止
- 谁使用谁负责:出了问题,责任在金融机构,不在算法供应商
对行业的影响: 银行和保险公司的AI应用将从”野蛮生长”进入”规范化发展阶段”。合规成本会上升,但长期来看有利于行业健康发展。
政策原文出处与核验方式
- 文件名称:《关于银行业保险业人工智能安全开发应用的指导意见》
- 文号:金发〔2026〕8 号
- 发布机关:国家金融监督管理总局
- 发布日期:2026 年 6 月 18 日
- 核验渠道:国家金融监督管理总局官网(www.nfra.gov.cn)政策法规栏目
本文按官方发布的公开信息整理,是条款要点摘录而非全文。涉及具体合规判断的,请以官方发布的正式文本为准,并咨询专业合规人员。
这类文件通常还会配套发布实施细则或问答,落地细节建议持续关注发布机关官网。
三条红线,再往深一层看
“谁使用谁负责”——这条改变的是责任分配。以前容易有一种模糊认知:AI 出的结论,责任可能在技术供应商。
文件明确把责任落在使用方,意味着金融机构引入任何 AI 能力时,都要同时建立自己的核验机制,”买了工具就完事”的做法不成立,“个人信息不得用于模型训练”——这条限制的是一类很常见的做法:拿业务产生的真实数据去优化模型。
受影响的不只是自研模型,也包括使用外部模型服务时的数据传输环节,对机构来说,这意味着必须重新梳理数据流向:哪些数据可以出内网、哪些必须脱敏、哪些压根不能碰。数据流向要重新梳理,这活儿谁来牵头?
“高风险应用必须人工监督”——文件把信贷审批、承保理赔这类直接对客、影响资金的场景列为高风险,并要求建立人工干预机制,这不是说不能用 AI,而是说AI 可以做辅助判断,但决策链条上必须有人,且要有紧急停用和退出机制。
对其他行业的参照价值
金融是强监管领域,这份文件的要求比多数行业更严,但它的治理框架对其他行业有很强的参照意义:分类分级、全生命周期管理、数据边界、人工监督——这套结构放到任何要落地 AI 的行业都适用。这套框架搬到你们行业,够用吗?
只是严格程度不同。
如果你在非金融行业负责 AI 落地,可以把这 32 条当成一份检查清单来对照,看自己缺了哪一环。
延伸阅读
更多政策解读看 政策解读 栏目。企业内部落地 AI 的常见形态,参考 AI 办公工具 与 AI 智能体工具 合集,零基础建议先走 AI 学习零基础入门30天 建立整体认知,进阶实践可以看 进阶实战。零基础入门这套路径,你走到第几步了?